ホテルWi-Fiのセキュリティー対策とは?〜攻撃事例から考える安全なネットワーク設計と運用〜
ホテルや旅館にとって、Wi-Fiは宿泊客の満足度を左右する重要な設備の一つです。通信速度や接続の安定性、館内のどこでもつながることなど、快適な利用環境を整えることが求められています。
一方で、宿泊客が業務やクラウドサービスにもホテルWi-Fiを利用するようになり、通信品質だけでなくセキュリティーも無視できない要素になっています。Wi-Fiの電波やパスワードだけでなく、その背後にあるネットワーク機器や運用まで含めて考える必要があります。
この記事では、2026年7月に報告されたホテルWi-Fiを悪用した攻撃事例を取り上げ、攻撃の仕組みを確認します。そのうえで、ホテルWi-Fiに求められるセキュリティー対策と、Wi-Fi事業者を選ぶ際に確認したいポイントを解説します。
ホテルWi-Fiを悪用した攻撃で何が起きたのか
2026年7月、ホテルのWi-Fi環境を悪用し、宿泊客が利用するMicrosoft 365の認証情報などを窃取しようとする攻撃が報告されました。
今回の攻撃で注目すべきなのは、ホテルWi-Fiの暗号化を直接破るというものではない点です。Microsoftの報告では、キャプティブポータルが利用されるネットワークへの初期侵入経路は明らかにされていません。一方、攻撃者はそのネットワーク上でDNSやHTTPの通信を操作し、ネットワークを利用する宿泊客を偽のMicrosoft認証サイトなどへ誘導し、認証情報やアクセストークンの窃取を試みたことが確認されています。
また、MicrosoftのDevice Code Flowを悪用し、MFAを利用している環境でも攻撃者側のセッションを認証させる手法も確認されています。
攻撃の流れを簡単にすると、次のようになります。
- 宿泊客がホテルWi-Fiへ接続
- Microsoft 365などのクラウドサービスへアクセス
- 偽のMicrosoft認証画面へ誘導
- 認証情報や認証トークンの窃取を試みる
このように、攻撃者が直接宿泊客の端末へ侵入するのではなく、ホテル側のネットワーク基盤を足掛かりとして、そこを利用する宿泊客を攻撃へ誘導することが今回の事例の大きな特徴です。
ホテルWi-Fiは「ネットワーク基盤」まで含めて考える
ホテルWi-Fiは、宿泊客がインターネットへ接続するための通信手段です。
しかし、その通信を成立させるためには、アクセスポイント(AP)やスイッチ、ルーター、ファイアウォール、無線LANコントローラー、認証システムなど、さまざまなネットワーク機器やシステムが動作しています。
特にビジネス目的で宿泊する利用者にとっては、ホテルWi-FiからメールやWeb会議、Microsoft 365などのクラウドサービスへアクセスすることも珍しくありません。
そのため、ホテルWi-Fiのセキュリティーを考える際には、電波の暗号化やパスワード設定だけを見るのでは不十分です。「宿泊客が接続するWi-Fiを、ホテル側がどのようなネットワーク基盤で支えているのか」という視点が必要になります。
例えば、宿泊客が利用するネットワークからネットワーク機器の管理画面へアクセスできる状態になっていれば、万一そのネットワークが侵害された際に、管理機器まで攻撃が及ぶ可能性があります。
反対に、宿泊客向けネットワークと管理ネットワークを適切に分離し、管理機器へのアクセス経路も制限しておけば、侵害の影響が広がるリスクを抑えられます。
つまり、今回の事例から考えるべきなのは、「ホテルWi-Fiは危険なのか」ではなく、「ホテルが運用するネットワーク基盤は、利用者を巻き込む攻撃に耐えられる構成になっているか」ということです。
「つながる」だけではホテルWi-Fiの安全性は判断できない
ホテルにとってWi-Fiは、宿泊客の満足度を左右する重要なインフラです。
通信速度が遅い、接続が安定しないといった問題は、宿泊体験そのものに影響します。そのため、ホテルWi-Fiではこれまで、通信品質やエリア、同時接続数などが重視されてきました。
一方で、ホテルWi-Fiを業務利用する宿泊客が増えるほど、「安心して利用できること」も通信環境の重要な要件になります。
特に企業の従業員がホテルからクラウドサービスへアクセスする場合、ホテルWi-Fiは企業が直接管理していないネットワーク環境です。ホテル側のネットワーク基盤に問題があれば、宿泊客自身が十分なセキュリティー対策をしていても、攻撃に巻き込まれる可能性があります。
だからこそ、ホテルWi-Fiの構築では「どこまで電波を届けるか」「どの程度の速度を確保するか」だけでなく、ネットワークをどのように分離し、管理アクセスをどのように制御し、導入後にどのような状態を維持するかまで考える必要があります。
今回の事例は、ホテルWi-Fiのセキュリティーを「利用者が接続する無線環境」だけではなく、その背後にあるネットワーク設計と運用まで含めて考える必要があることを示すものといえるでしょう。
ホテルWi-Fiで押さえたい4つのセキュリティー対策
ホテルWi-Fiの安全性を高めるためには、特別な対策を一つ導入するだけでは十分ではありません。ネットワークを適切に分離し、管理アクセスを制限するとともに、機器や認証基盤を継続的に保守していくことが重要です。
ここでは、ホテルWi-Fiを構築・運用する際に押さえておきたい4つのポイントを紹介します。
1. 宿泊者向けネットワークと管理ネットワークを分離する
まず重要なのが、宿泊者が利用するネットワークと、ネットワーク機器を管理するためのネットワークを分離することです。
例えば、次のような構成が考えられます。
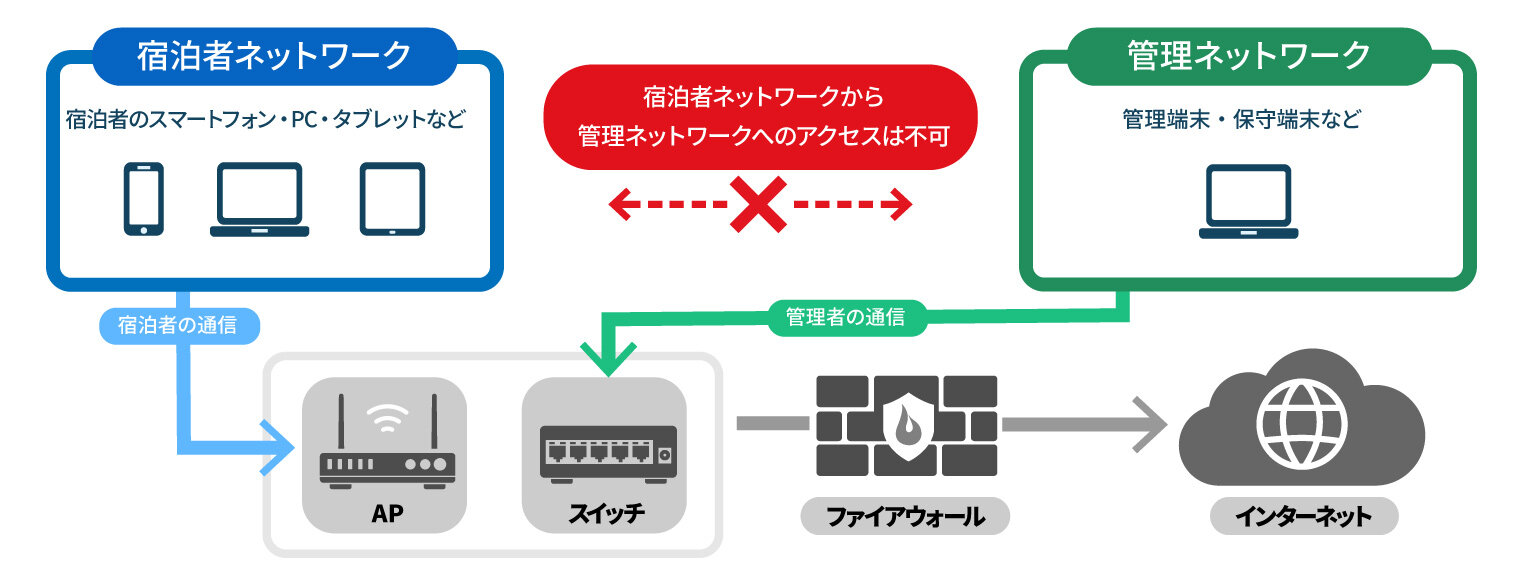
宿泊者が利用するネットワークから、アクセスポイント(AP)やスイッチ、ファイアウォール、無線LANコントローラーなどの管理機器へアクセスできない構成にすることで、不正アクセスや侵害後の横展開のリスクを抑えられます。
また、ホテルでは宿泊者向けWi-Fiだけでなく、スタッフが業務で利用するネットワークや、ホテル内の各種システムが接続されるネットワークなど、複数の通信環境が存在する場合があります。
そのため、用途や利用者に応じてネットワークを適切に分離し、それぞれの通信を必要な範囲に限定することが重要です。
2. ネットワーク機器の管理アクセスを制限する
ネットワークを分離するだけでなく、ネットワーク機器の管理画面へアクセスできる経路も、適切に制御する必要があります。
無線LANコントローラーやルーター、ファイアウォールなどの管理画面が、インターネットから自由にアクセスできる状態は避けるべきです。
例えば、次のような構成が考えられます。
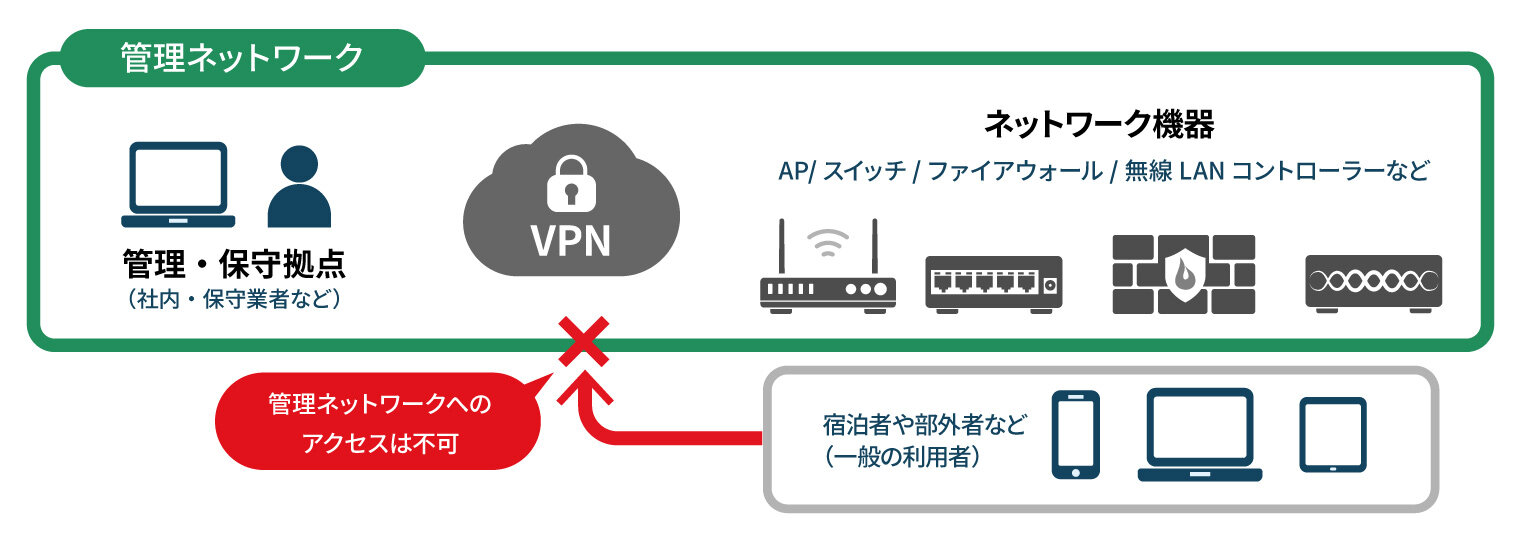
さらに、次のような対策も重要です。
- 管理アクセス元IPの制限
- VPN経由での保守
- 管理者アカウントへのMFA
- 管理操作ログの取得
- 共通管理アカウントの排除
- 不要な管理サービスの停止
特に、複数の拠点を遠隔から保守している場合は、利便性だけでなく「誰が、どこから、どの機器へアクセスできるのか」を明確にしておく必要があります。
3. キャプティブポータルを適切に運用する
キャプティブポータルは、Wi-Fiへ接続した利用者を専用のWeb画面へ誘導する仕組みです。ホテルWi-Fiでは、利用規約の表示や宿泊者の認証などを目的として、キャプティブポータルが利用されるケースがあります。
利便性の高い仕組みである一方、利用者認証や接続時の画面表示など、Wi-Fi利用開始時の重要な処理に関わるため、構成や運用を適切に管理する必要があります。
例えば、次のような対策が考えられます。
- 利用している機器・システムの最新情報を確認する
- ベンダーから提供されるセキュリティーパッチを適用する
- 不要な機能やサービスを停止する
- 設定内容を定期的に確認する
- 保守契約やサポート体制を維持する
特にホテルWi-Fiでは、一度構築した環境を長期間利用するケースもあります。導入時点で問題がなくても、時間の経過とともに脆弱性が発見されたり、必要なアップデートが提供されたりすることがあります。
そのため、キャプティブポータルを含めWi-Fiを構成する機器やシステムを、継続的に管理することが重要です。
4. Wi-Fiを継続的な運用で守る
ネットワークの安全性は、導入時の設計だけで決まるものではありません。機器を導入した後も、脆弱性への対応や設定の確認などを継続しておこなう必要があります。
例えば、次のような運用が挙げられます。
- ファームウェアやソフトウェアの更新
- ログの監視
- 設定変更の確認・監査
- 脆弱性情報の収集
- ネットワーク機器の定期点検
- EOL・EOS(※)の時期を迎える機器の確認
※EOL:製品ライフサイクルの終了(End of Life)、EOS:サポート終了(End of Support)
「Wi-Fiがつながる」「通信速度が出ている」という状態でも、セキュリティー上の問題がないとは限りません。ネットワーク機器は導入して終わりではなく、長期間にわたって適切な状態を維持することが求められます。
そのため、ホテルWi-Fiでは、通信障害への対応だけでなく、セキュリティーを含めた継続的な運用体制を構築することが重要です。
ホテルWi-Fi事業者を選ぶときの4つのチェックポイント
ホテルがWi-Fi事業者を選定する際には、通信速度や導入費用、月額費用などが比較項目になりがちです。もちろん、これらも重要な要素です。
しかし、ホテルWi-Fiが業務やクラウドサービスへのアクセスを支えるインフラになっている現在では、それだけで事業者を判断するのは十分とはいえません。重要なのは、「セキュリティーを考慮したネットワークを設計し、導入後も適切に運用できる事業者か」という視点です。
ここでは、Wi-Fi事業者を選ぶ際に確認したい4つのポイントを紹介します。
1. セキュリティーを考慮したネットワーク分離設計ができるか
ホテルでは、少なくとも次のようなネットワークが存在することがあります。
- 宿泊者向けネットワーク
- スタッフ向けネットワーク
- 管理用ネットワーク
さらに、業務システムやIoT機器など、用途に応じてネットワークを分けるケースもあります。
事業者に対しては、「どのようなネットワーク分離をおこなうのか」「それぞれのネットワーク間でどのような通信を許可するのか」まで確認するとよいでしょう。
単に「ネットワークを分けています」という説明だけではなく、ホテルの利用環境に応じた分離設計ができるかがポイントです。
2. ネットワーク機器への管理アクセスを適切に制御しているか
例えば、次のような質問をしてみるとよいでしょう。
- 管理画面はインターネットへ公開しているか
- 管理用VPNを利用しているか
- 管理アクセス元を制限しているか
- 管理者認証にMFAを利用しているか
- 管理操作のログを取得しているか
特に重要なのは、遠隔保守をどのような仕組みでおこなっているかです。
遠隔から管理できること自体は、複数のホテルを運営する企業や、外部事業者が保守をおこなう環境では大きなメリットになります。一方で、管理経路が適切に保護されていなければ、新たなリスクにつながる可能性があります。
「遠隔から保守できるか」だけでなく、「誰が、どの経路から、どのように管理するのか」まで確認することが大切です。
3. パッチ適用や機器更新などの保守体制があるか
Wi-Fi機器や関連システムは、導入して終わりではありません。
セキュリティー上の問題が発見された場合には、ファームウェアやソフトウェアのアップデートが必要になることがあります。また、機器にはサポート終了時期が設定されている場合もあるため、長期運用を考えるならEOL・EOSへの対応も必要です。
事業者には、次のような点を確認しておくとよいでしょう。
- ファームウェアやソフトウェアの更新は誰が実施するのか
- 脆弱性情報をどのように収集しているのか
- セキュリティー上の問題が発見された場合、どのように対応するのか
- EOL・EOSを迎えた機器をどのように管理するのか
- 機器の定期点検を実施しているか
特に、ホテル側だけでこれらの対応をおこなうことが難しい場合は、事業者による継続的な保守サービスがあるかどうかも重要な選定ポイントになります。
4. セキュリティーまで含めた運用支援ができるか
ネットワーク保守というと、「Wi-Fiがつながらない」「通信速度が遅い」「機器が故障した」といった障害対応をイメージするかもしれません。もちろん、こうした対応はホテルWi-Fiにおいて欠かせません。
しかし、これからのネットワーク運用では、それだけでは十分ではありません。
例えば、
- 不審なアクセスや異常通信の確認
- 設定変更の確認
- 脆弱性への対応
- ファームウェア更新
- ネットワーク機器の定期点検
- セキュリティーを考慮した設定の見直し
など、日常的な運用の中でセキュリティーを維持することも重要です。
そのため、Wi-Fi事業者を選定する際には、単に「Wi-Fiを設置できるか」だけではなく、「導入後のネットワークをどこまで継続的に支援できるか」という視点を持つことが大切です。
言い換えれば、「Wi-Fi設置業者」なのか、「ネットワーク運用パートナー」なのか。この違いが、長期的なネットワークの安全性や運用負担にも影響します。
さいごに
今回報告された事例は、「ホテルWi-Fiは危険」ということを意味するものではありません。重要なのは、ホテルのネットワーク基盤が侵害されると、そこを利用する宿泊者が認証サービスやクラウドサービスへの攻撃に巻き込まれる可能性があるという点です。
これからのホテルWi-Fiに求められるのは、単に「つながる」通信環境ではありません。宿泊者が業務やクラウドサービスを安心して利用できるよう、安全性と通信品質の両方を考慮したネットワーク基盤を構築し、それを継続的に維持していくことが求められています。
当社では、法人向けにWi-Fi環境の導入・改善・保守サービスを提供しており、ホテルや旅館をはじめ、さまざまな施設のネットワーク構築を支援しています。ホテルWi-Fiのセキュリティー対策やネットワーク構成、導入後の保守・運用についてご検討中の方は、どんな些細なことでも構いませんので、お問い合わせフォームよりお気軽にご相談ください。
関連コンテンツのご紹介
資料ダウンロード
ホテルや宿泊施設のWi-Fi設備における課題や求められるものを、その背景や解決策とともにご紹介します。
サービス紹介ページ
ブロードメディアでは、ホテルや病院、キャンプ場、大型施設などへ、快適なネットワーク・Wi-Fi環境の設計・構築・保守サービスを提供しています。 当社では20年以上にわたってWi-Fiサービスを提供しており、10万室以上のホテル客室への導入実績を有しています。 Wi-Fiのプロとして、その構築や運用を強力にサポートしています。 Wi-Fi環境の導入のご検討や、お困りのことがありましたら、ぜひご相談・お問い合わせください。